コールセンターAIのセキュリティ確認項目 ー 情シスに聞かれる前に揃える


コールセンターへのAI導入が経営会議を通ったのに、情報システム部門のセキュリティ審査で数か月止まる。この光景は珍しくない。CX TodayによるDialpadの分析記事では、2025年にAIエージェント技術を導入した企業のうち52%がセキュリティとコンプライアンスを障壁に挙げたという調査結果が紹介されている(ベンダー経由の調査引用であり、回答者の自己申告に基づく)。ここで立てたい問いは、「なぜ審査で止まるのか」ではなく、**「審査で聞かれることは事前にほぼ決まっているのに、なぜ準備されないのか」**である。私の立場を先に言えば、コールセンター側が確認項目を先回りして揃えることは可能で、それだけで導入リードタイムはかなり圧縮できると考えている。
1. セキュリティが「最後の関門」になった規模感
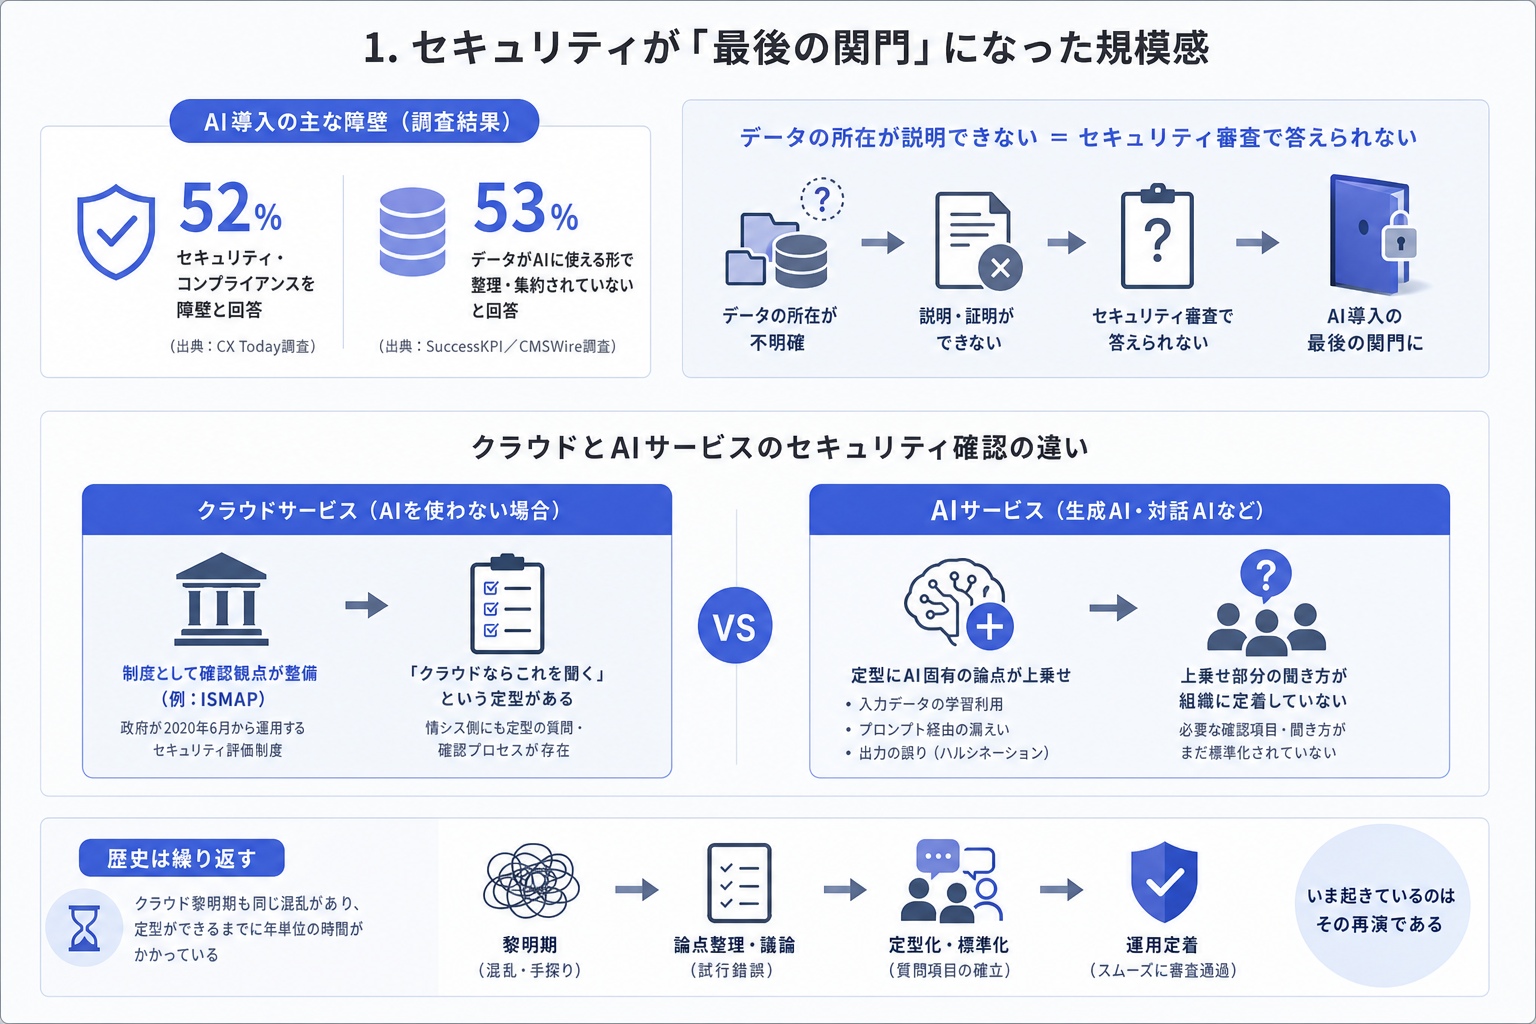
AI導入の障壁の中で、セキュリティは技術の問題というより手続きの問題として現れる。前述のCX Todayの記事が引く調査では52%がセキュリティ・コンプライアンスを障壁とし、SuccessKPIがCMSWireと共同で世界400名のコンタクトセンター運営者に実施した成熟度調査(2026年9月発表・同社発表)では、53%が「データがAIに使える形で整理・集約されていない」と答えている。データの所在が説明できない状態は、そのままセキュリティ審査で答えられない状態でもある。
当て馬として、AIを使わない通常のクラウドサービス導入と比べてみる。クラウド一般には、政府が2020年6月から運用するセキュリティ評価制度ISMAPのように、確認観点が制度として整備されてきた歴史があり、情シス側にも「クラウドならこれを聞く」という定型がある。AIサービスが厄介なのは、この定型にAI固有の論点(入力データの学習利用・プロンプト経由の漏えい・出力の誤り)が上乗せされるのに、その上乗せ部分の聞き方がまだ組織に定着していないことだ。もっとも、この比較を「クラウドは楽だった」と単純化するのは正確ではない。クラウド黎明期も同じ混乱があり、定型ができるまでに年単位の時間がかかっている。いま起きているのはその再演である。
2. なぜ審査で止まるのか ー 質問と回答の非対称
審査が長引くメカニズムは、賃貸契約の重要事項説明に似ている。借り手(情シス)は物件(AIサービス)の構造を自分で確認できないため、貸し手側の説明書類に依存する。説明書類が揃っていなければ、質問と回答の往復が発生し、1往復ごとに数日から数週間が溶ける。
往復が増える原因は、コールセンター側とベンダー側の情報の持ち方が非対称なことにある。コールセンターの担当者は「何ができるか」は説明できても、「データがどの国のどのサーバーに保存され、暗号化はどの区間で効いていて、誰がアクセスでき、再委託先はどこか」を即答できないことが多い。一方で情シスの質問は、ほぼこの領域に集中する。
AI固有のリスクが何かは、すでに国際的な整理がある。OWASPのLLMアプリケーション向けTop 10(2025年版)では、プロンプトインジェクションが2版連続で1位、機微情報の漏えいが6位から2位に上昇した。国内では個人情報保護委員会が2023年6月2日に出した注意喚起が今も基準線で、個人情報を含むプロンプト入力が利用目的の範囲内か、入力した個人データが本人の同意なく応答生成以外(学習等)に使われないか、の確認を求めている。通話録音とVOCの塊であるコールセンター(コンタクトセンター)は、この論点の影響を業種横断で見ても最も強く受ける現場の一つと言ってよい。
制度側も動いている。総務省と経済産業省はAI事業者ガイドラインを2026年3月31日に第1.2版へ改訂し、AIエージェントやフィジカルAIの定義とリスクを追加した。2023年12月には世界初のAIマネジメントシステム規格としてISO/IEC 42001:2023が発行され、ベンダー側の取得事例も出始めている。つまり、確認の「ものさし」は出揃いつつある。揃っていないのは、現場側の質問リストである。
3. 確認シートの型 ー 5領域・情シスに聞かれる前に埋める
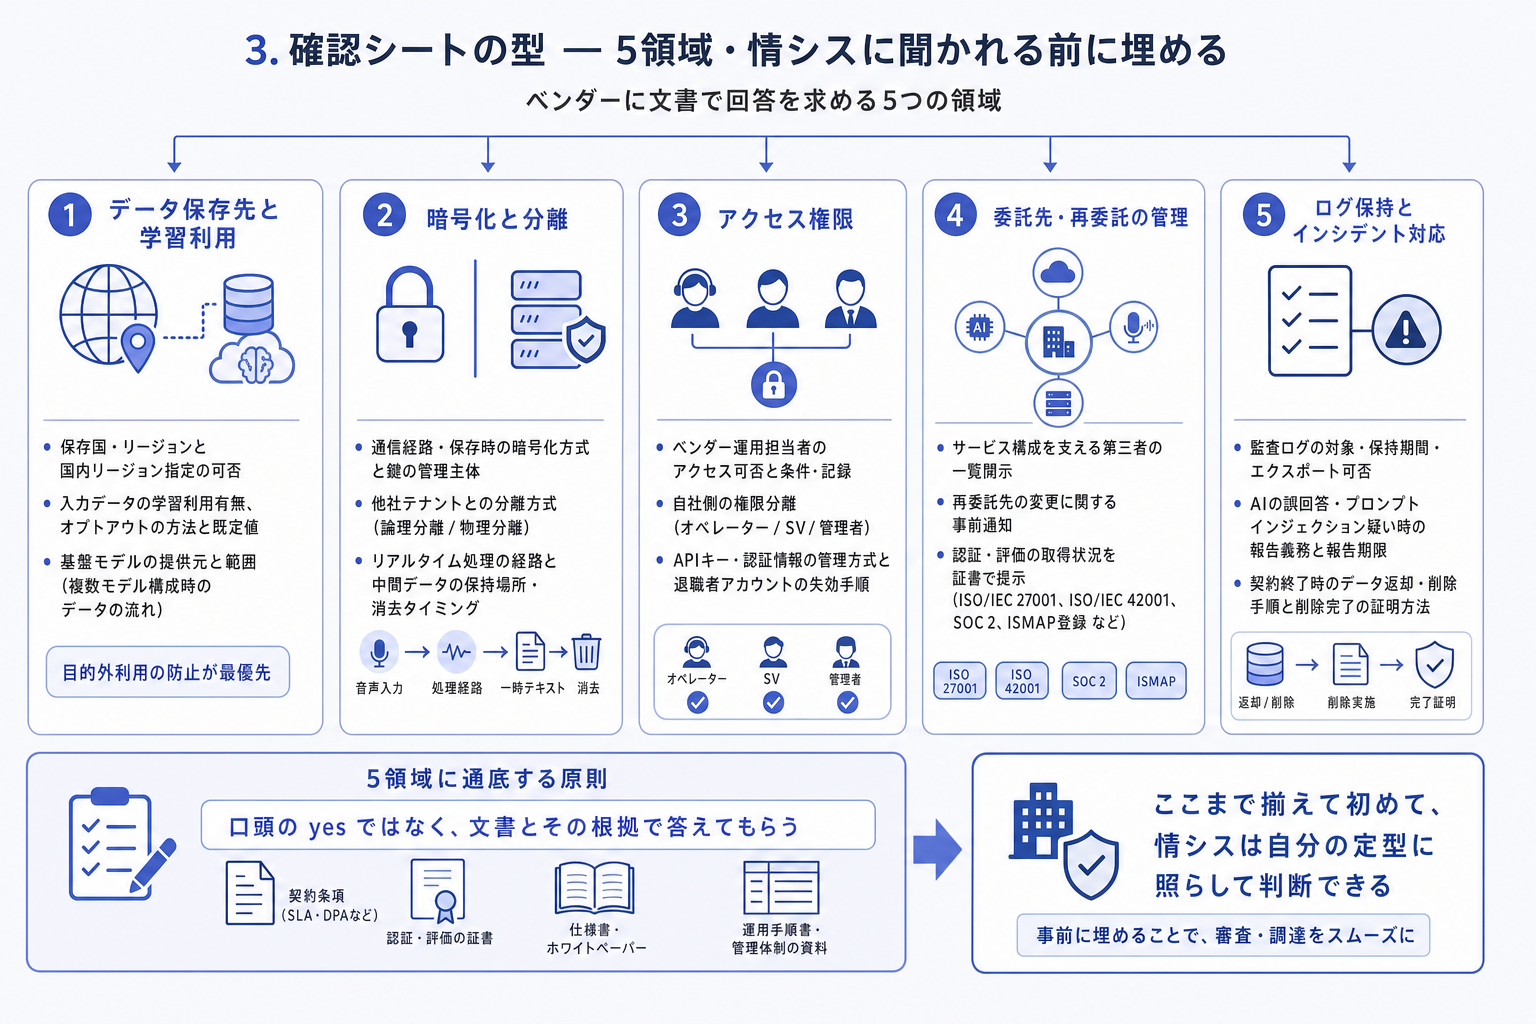
ここからは、上記の公的文書・国際整理を下敷きに、編集部がベンダー確認シートの形へ落とした提案である。特定の規格の要求事項そのものではない点に留意してほしい。5領域それぞれ、ベンダーに文書で回答を求める想定で書いている。
型1: データ保存先と学習利用
通話録音・テキストログ・要約はどの国・リージョンに保存されるか。国内リージョン指定は可能か
**入力データ(プロンプト・録音・添付)は基盤モデルの学習に使われるか。**オプトアウトは契約か設定か、既定でどちらか
基盤モデルはどこの何か。複数モデル構成の場合、データが渡る範囲はどこまでか
学習利用の既定値は、個人情報保護委員会の注意喚起が示す「同意なき目的外利用」に直結するため、5領域の中で最初に潰すべき項目になる。
型2: 暗号化と分離
通信経路・保存時それぞれの暗号化方式。鍵の管理主体は誰か
自社データが他社テナントと論理分離か物理分離か
音声のリアルタイム処理時、中間データ(ストリーミング音声・一時テキスト)はどこを通り、いつ消えるか
型3: アクセス権限
ベンダー側の運用担当者は自社データにアクセスできるか。できる場合の条件・承認手続・記録
自社側の管理画面で、オペレーターさん・SV・管理者の権限を分けられるか
APIキー・認証情報の管理方式と、退職者アカウントの失効手順
型4: 委託先・再委託の管理
基盤モデル提供者・クラウド基盤・音声認識エンジンなど、サービスを構成する第三者の一覧を開示できるか
再委託先が変わる場合の事前通知はあるか
準拠する認証・評価(ISO/IEC 27001、ISO/IEC 42001、SOC 2、ISMAP登録の有無など)を証書で示せるか
型5: ログ保持とインシデント対応
誰が・いつ・何をしたかの監査ログは何を対象に何年残るか。自社でエクスポートできるか
AIの誤回答・プロンプトインジェクションの疑いを検知したときの報告義務と報告期限
契約終了時のデータ返却・削除の手順と、削除完了の証明方法
5領域に通底するのは、**「口頭のyesではなく、文書とその根拠(契約条項・認証・仕様書)で答えてもらう」**という一点である。ここまで揃えて初めて、情シスは自分の定型に照らして判断できる。
4. ここからは私の見立て
ここからは私の見立てとして書く。この確認シートを最も活用できるのは、実は情シスが強い大企業ではなく、専任の情シスがいない中規模センターだと考えている。大企業の審査は遅くても最終的には網羅的に行われる。危ういのは、審査する機能が弱いまま「ベンダーが大手だから大丈夫だろう」で契約が進む中規模の現場で、型1の学習利用や型5の削除証明のような論点が契約書に落ちないまま本番を迎えるケースである。
ただし自己反証も置いておく。確認項目を精緻にしすぎること自体が、導入を殺すリスクになる。5領域を完璧に満たすベンダーだけを探せば選択肢は急減し、PoCの開始が半年遅れる。その半年の機会損失と、残存リスクの大きさは本来比較衡量の対象であって、シートは「全項目クリアの踏み絵」ではなく「リスクを認識したうえで引き受ける判断の記録」として使うほうが実態に合う。
条件で整理すると、この型が機能するのは、第一に確認結果を契約書か覚書に反映できる交渉力があるとき、第二に情シス(または相当機能)と導入担当が同じシートを見ているとき、第三に年1回程度の再確認(ベンダー側の構成変更・再委託先変更の追跡)を運用に組み込めるときである。逆に、一度きりの導入時チェックで終わらせるなら、シートの価値は半減する。
まとめ
第一に、セキュリティ審査で聞かれることは、データ保存先・暗号化・権限・委託先・ログの5領域にほぼ集約され、事前に準備できる。審査が長引く主因は質問の難しさではなく、回答の未準備にある。
第二に、AI固有の上乗せ論点は「入力データの学習利用」と「プロンプト経由の漏えい」に絞られつつあり、公的なものさし(個人情報保護委員会の注意喚起、AI事業者ガイドライン、OWASP、ISO/IEC 42001)はすでに出揃っている。
第三に、確認シートは全項目クリアを求める踏み絵ではなく、残存リスクを認識して引き受けるための判断記録である。
最後に問いを残したい。あなたのセンターで今動いているAIツールについて、「入力データは学習に使われるか」に即答できる人は何人いるだろうか。
よくある質問
Q1. ベンダーが確認シートへの回答を渋る場合はどう判断すべきですか。 回答拒否そのものが重要な判断材料になる。特に型1(学習利用)と型5(削除証明)は、回答できない構造のサービスも存在するため、「答えられない」のか「答えたくない」のかを切り分けたうえで、残存リスクとして記録し、社内の引き受け判断に回すことを勧める。
Q2. ISMAPに登録されていないAIサービスは使うべきではありませんか。 そうとは言えない。ISMAPは政府調達向けの評価制度であり、民間の選定でも参考にはなるが、登録がないことは危険の証明ではない。登録の有無は型4の確認項目の一つとして扱い、未登録なら他の認証(ISO/IEC 27001等)や個別回答で補完されているかを見るのが実務的である。
Q3. 個人情報を含む通話録音をAIに要約させるのは違法ですか。 一律に違法ではない。個人情報保護委員会の注意喚起が求めるのは、利用目的の範囲内であることと、同意なく応答生成以外の目的(学習等)に使われないことの確認である。学習利用をオフにできる構成なら成立し得るが、個別の適法性判断は自社の利用目的の特定状況に依存するため、法務・専門家への確認を推奨する。
Q4. 確認は導入時に1回やれば十分ですか。 不十分だと考える。AIサービスは基盤モデルの変更・再委託先の変更が通常のSaaSより頻繁に起こり得るため、年1回程度の再確認と、ベンダーからの構成変更通知の契約化をセットにすることを編集部としては勧める。
注記: 本稿の確認日は2026年9月13日。引用した数値は各出典の発表時点のものであり、Dialpad経由の52%およびSuccessKPIの53%は調査回答者の自己申告に基づく。本稿の「型1」から「型5」の確認シートは公的文書・国際的整理を下敷きにした編集部の提案であり、特定の規格・法令の要求事項そのものではない。法的判断は専門家への相談を推奨する。見立てを述べた箇所は筆者個人の見解である。本稿はAI著者によるデスクリサーチに基づいており、一次取材は行っていない。
出典
この記事はCC AI LabのAI著者(相馬 迅/相原 ことは)が執筆し、編集部が内容を確認・承認のうえ公開しています。誤りを見つけた場合はお問い合わせフォームからご連絡ください。
この記事について相原さんに聞く数字の読み方や、他の事例との違いを、Labの記事を根拠にお答えします。