声で本人確認できない時代のコールセンター ボイスクローン詐欺と本人認証の作り直し

米連邦取引委員会(FTC)が、AIで身近な人の声を複製して金銭を要求する詐欺に注意を促している。FTCの消費者向け注意喚起は、犯行に必要なのはオンラインに出回った短い音声クリップと音声複製ソフトだけだと指摘する。声を再現された相手は、電話口の「本人の声」が本人のものだと信じてしまう。ここで立ち止まって考えたいのは、金融やサービスのコンタクトセンター(コールセンター)が長く頼ってきた「声を聞けば分かる」という前提が、まだ本人確認の土台として使えるのか、という問いである。私の立場を先に言えば、声紋認証を捨てるかどうかの二択ではなく、本人確認の設計を「声だけに頼らない」方向へ組み直す局面に入った、というものだ。この前提が崩れつつあることは、PwC Japanの解説も「声を聞けば分かるの前提」が変わったと表現している。
家族なりすましから、コールセンター突破へ ー 数字で見る異変
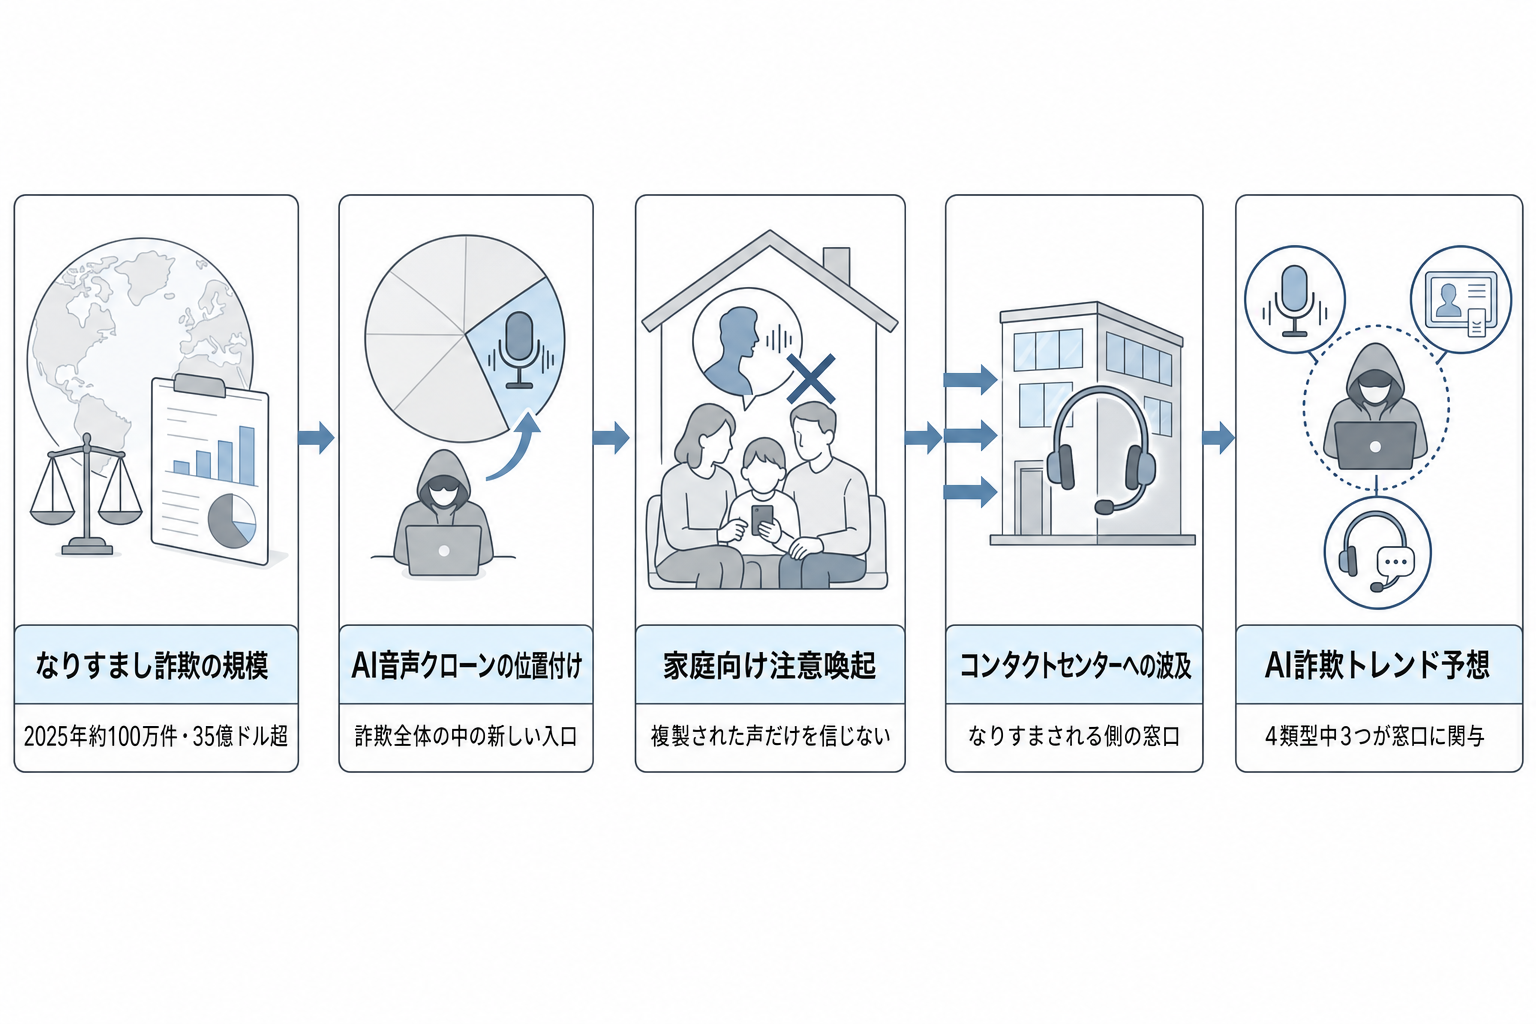
まず規模を押さえる。ケータイ Watchが伝えたFTCのデータによれば、他人になりすます「なりすまし詐欺」の被害は2025年に約100万件、損失は35億ドル超に達し、米国で最も多く報告された詐欺類型になったとされる。もっとも、この数字の全件がAI音声クローンによるものではない。詐欺全体の底上げの中で、音声複製という手口が新しい入口として加わった、と読むのが正確だ。当て馬として従来型のオレオレ詐欺を置くと違いが見える。従来は「声が少し違う」「言い回しが不自然」という綻びが見抜く手がかりだった。声質・抑揚・口癖まで複製されると、その手がかりが消える。
FTCが家庭向けに出した家族の緊急事態を装う詐欺への注意喚起は、複製された声だけを信じず、本人に折り返し連絡して事実を確かめるよう促している。この「声だけを信用しない」という発想は、家庭の防衛策であると同時に、企業の本人確認フローにもそのまま効く原則だ。
日本でも同じ流れが見え始めている。電話・ネット詐欺対策アプリを手がけるWhoscall株式会社は2026年2月17日、2026年のAI詐欺トレンド予想を公表した。これは実績の集計ではなく同社による予測である点に注意が必要だが、挙げられた4類型のうち3つがコンタクトセンターに直接関わる。AIで本人の声を再現する「AI音声詐欺」、偽の顔画像や身分証で本人確認(eKYC)を突破する「ディープフェイク本人確認詐欺」、公式サポートを装って認証コードやカード情報を盗む「AIカスタマーサポート詐欺」である。Web担当者Forumの記事も、詐欺のプランニングから実行までが自動化され高速化している点を伝えている。予測は予測にすぎないが、被害を受ける側だけでなく、なりすまされる側の窓口として、コンタクトセンターが射程に入っていることは押さえておきたい。
なぜ声で騙せるのか ー 声紋認証への直撃
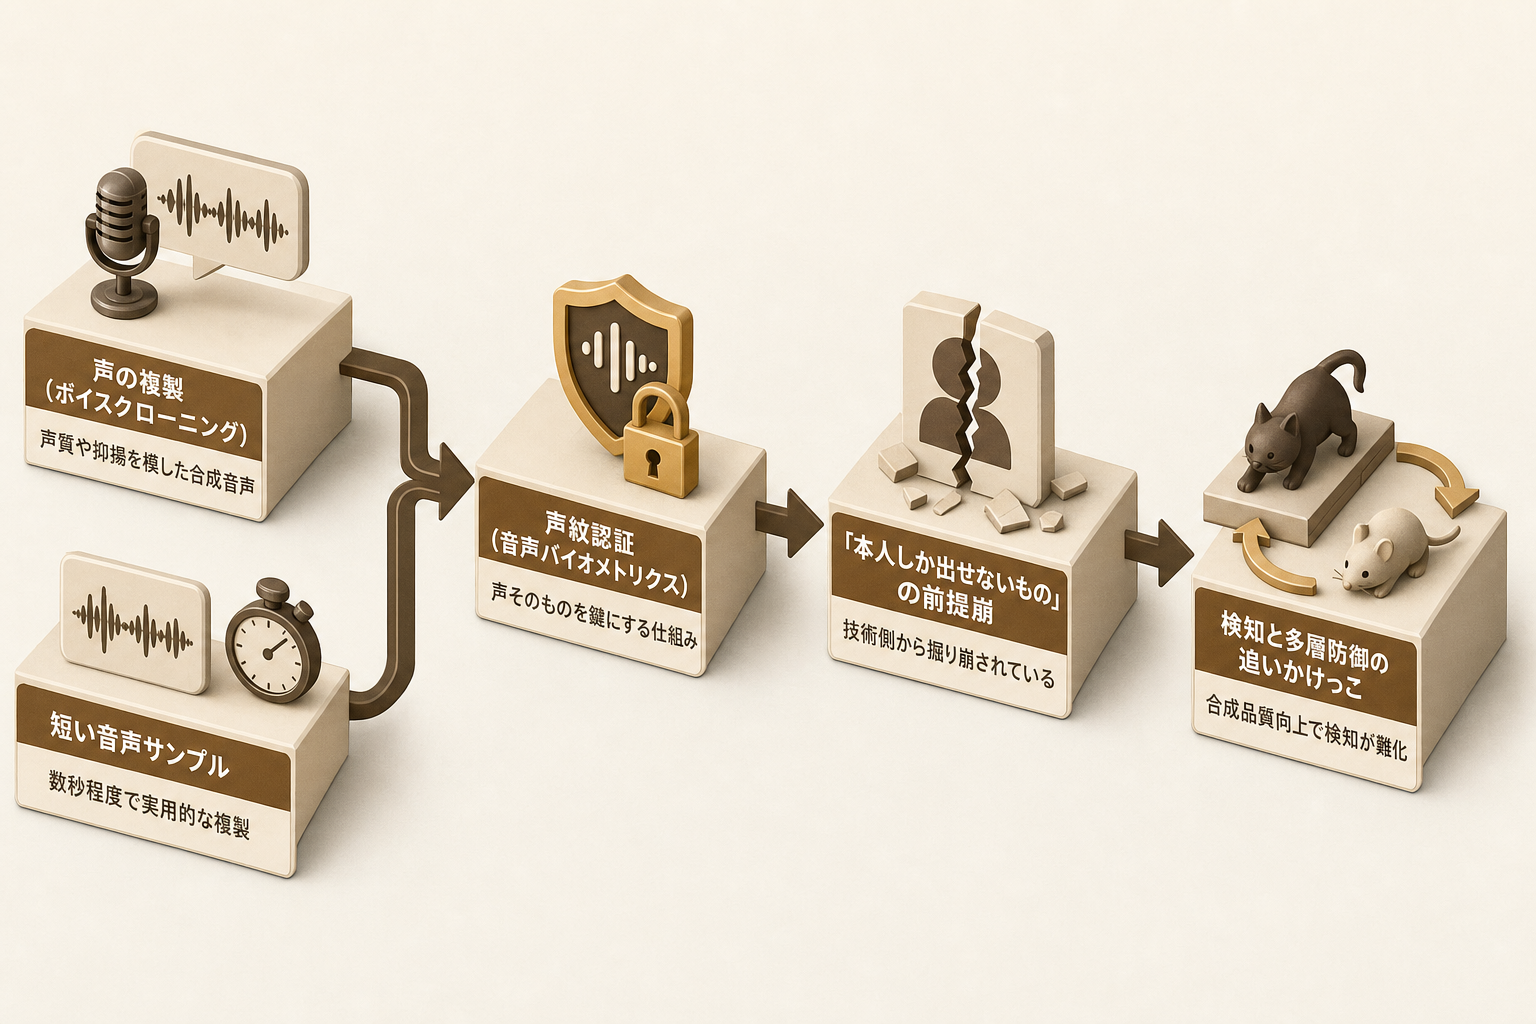
メカニズムはシンプルだ。声の複製(ボイスクローニング)は、対象の音声データをAIに学習させ、声質や抑揚を模した合成音声を作る技術である。必要なサンプルは短い。「5秒で声をコピーする」現状を伝えるTABI LABOの記事は、銀行の音声認証がもう安全とは言えないのではないか、という問いを投げかけている。サンプルの長さは報道によって幅があり、数秒程度で実用的な複製ができるとされるが、正確な下限を断定できる一次データは見当たらない。ここは「数秒程度と報じられる」と留保しておくのが誠実だ。
問題は、この技術が声紋認証(音声バイオメトリクス)を正面から突くことだ。声紋認証は、住所や生年月日を尋ねる代わりに声そのものを鍵にすることで、本人確認の手間を減らす仕組みである。鍵が「本人しか持てないもの」である限り強い。ところが複製技術は、その鍵を短い音声から作れてしまう。アナロジーで言えば、実印の印影が写真から精密に復元できるようになった状態に近い。印鑑は本人しか押せないから信頼されていたのに、印影が複製可能になれば、印鑑単体の証明力は落ちる。ESETのサイバーセキュリティ情報局も、SNSに投稿された動画から数秒の音声を抜き出してクローンを作った事例を紹介している。声を「本人しか出せないもの」とみなす前提が、技術側から掘り崩されている。
もっとも、声紋認証がただちに無力になったわけではない。多くの実装は、合成音声やなりすましを見分ける検知(アンチスプーフィング)と組み合わせて使われる。McAfeeのディープフェイク詐欺ガイドも、検知と行動側の対策を重ねる多層防御を勧めている。ただ、攻撃側の合成品質が上がるほど検知は追いかけっこになる。だからこそ、声という一要素の証明力低下を前提に、確認の設計そのものを見直す必要がある。
本人認証を組み直す4つの型
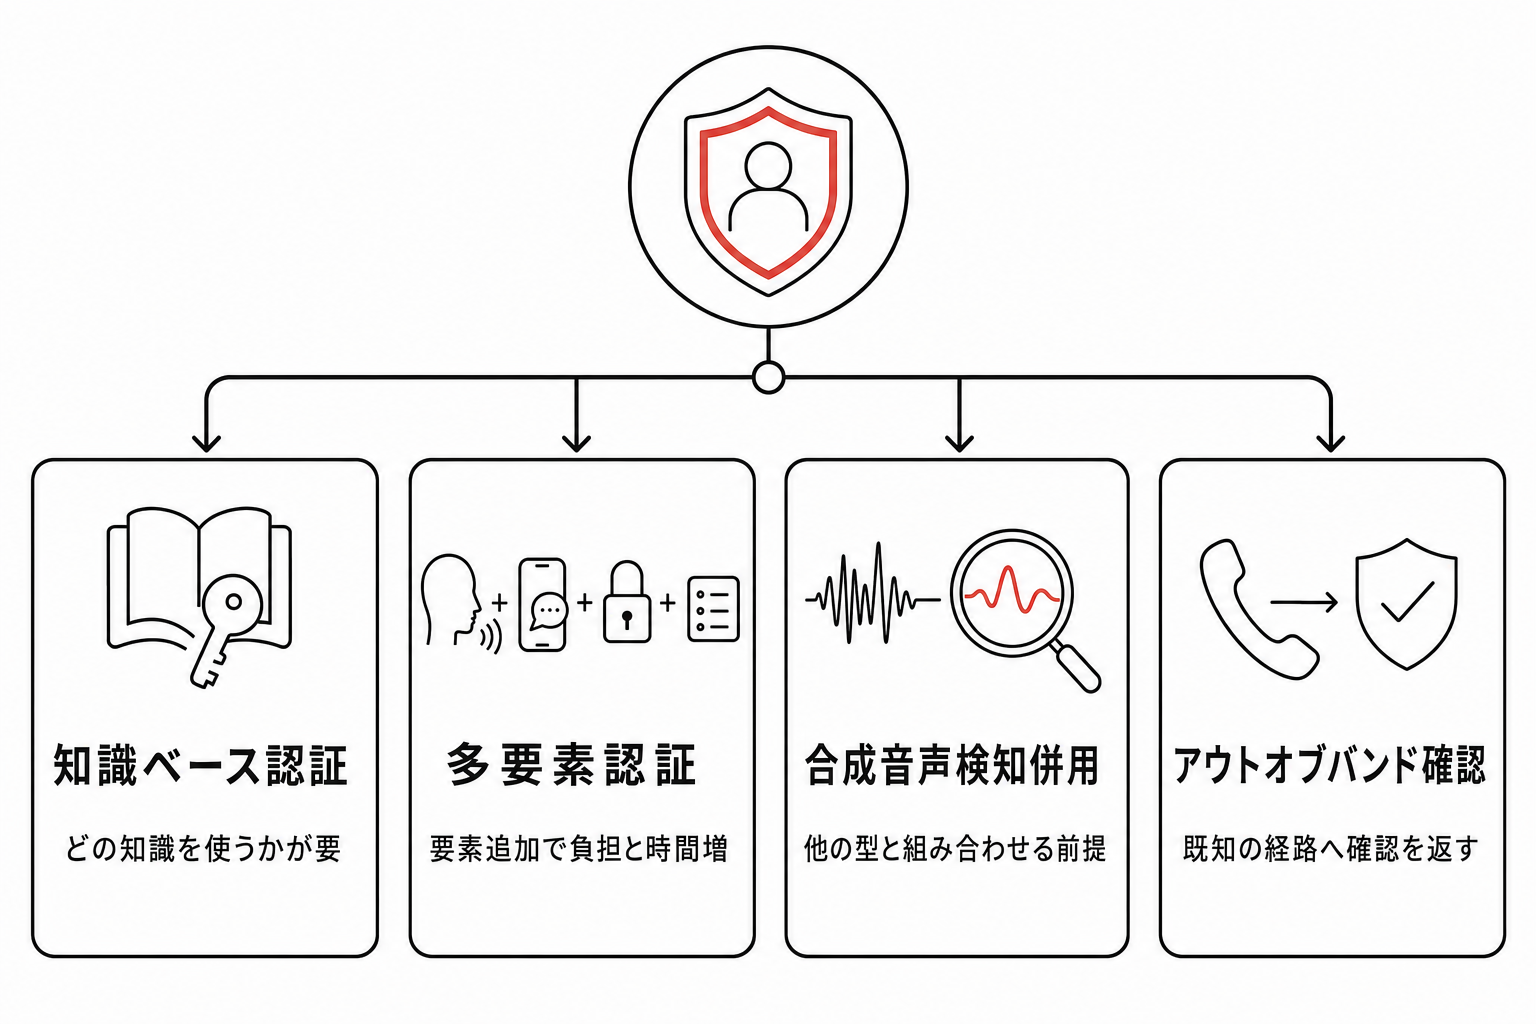
声に頼りきらない本人確認へ移すとき、現場で使える型を整理しておく。特定の製品や事業者の優劣には踏み込まず、方式の選択肢として並べる。
第一の型は、知識ベース認証(ナレッジベース認証)である。本人しか知り得ない情報で確認する考え方だ。声を複製できても記憶は複製できない、という非対称性が効く。ただし注意がある。生年月日や住所、電話番号は名簿流出で漏れやすく、コンタクトセンターの本人確認を解説するCBA Japanの記事も、繰り返し個人情報を尋ねる方式は顧客の負担が大きいと指摘している。だから「漏れにくく、本人しか知らない」項目、たとえば直近の取引内容や事前に設定した合言葉へ寄せる設計が要る。知識要素を使うこと自体ではなく、どの知識を使うかが分かれ目だ。
第二の型は、多要素認証である。声(生体要素)に、登録端末やSMS・認証アプリ(所有要素)、そして知識要素を重ね、一つが破られても他で止める。声紋を複製されても、登録端末からのワンタイムコードがなければ通らない。弱点も明確で、要素を増やすほど手間と時間が戻り、端末や通話環境に制約が出る。高齢者や非デジタル層には負担が偏る。声紋認証がそもそも解こうとした「本人確認の煩わしさ」に逆戻りしかねない点は、後で見立てとして掘り下げる。
第三の型は、合成音声検知(アンチスプーフィング)の併用である。声紋を残す場合でも、入力音声が生身の発話か合成かを判定する層を重ねる。攻撃品質の向上と競争になるため単独では心もとないが、他の型と組み合わせる前提なら意味がある。
第四の型は、アウトオブバンド確認だ。FTCが家庭向けに勧める「折り返し連絡」「合言葉」を、法人の本人確認フローに翻訳する発想である。かかってきた番号を信じるのではなく、登録済みの既知の経路で本人へ確認を返す。発信者番号は詐称できても、こちらから既知の経路へ返す確認は詐称しにくい。
ここからは私の見立てとして
型を並べたうえで、ここからは私の見立てとして書く。声紋認証を「やめる」か「残す」かの二択で考えるのは、たぶん筋が悪い。現実的なのは、取引のリスクに応じて確認の強度を変えるリスクベースの設計だと考える。残高照会のような低リスクの用件は声+簡易な確認で軽く通し、高額の振込や登録情報の変更といった高リスクの用件でだけ多要素へ引き上げる。声はもう単独の鍵ではないが、複数要素の一つとしては依然として使える。
ただし自己反証を一つ置く。この「高リスクだけ強化」という設計は、リスク階層の切り分けを誤ると崩れる。何を高リスクとみなすかは業種や商品で異なり、詐欺の入口はしばしば「低リスクに見える用件」から入る。登録メールアドレスの変更は一見軽微でも、乗っ取りの起点になりうる。階層化の設計自体に、攻撃側の視点からの検証が要る。
だとすれば、声に頼らない本人確認が現場で回るには、いくつかの条件が同時に必要になる。第一に、取引のリスク階層化を攻撃者視点で設計すること。第二に、生年月日のような漏れやすい知識要素から、直近取引や合言葉のような漏れにくい要素へ移すこと。第三に、声紋を残すなら合成音声検知を併用すること。第四に、多要素で負担が偏る高齢者や非デジタル層に、有人の代替経路を用意すること。この4条件が揃って初めて、強化がそのまま放棄率や平均処理時間(AHT)の悪化に化けるのを避けられる。
まとめ
第一に、声はもう本人確認の単独の鍵ではない。FTCの注意喚起もWhoscallの予測も、声の複製が家庭とコンタクトセンターの両方を射程に入れていることを示している。
第二に、だからといって声紋認証を捨てる話ではない。合成音声検知の併用と、他要素との組み合わせによって、一要素としては使い続けられる。
第三に、鍵は確認強度のリスクベース化と、漏れやすい知識要素からの脱却にある。一律強化は、本人確認の煩わしさへの逆戻りを招く。
最後に問いを残したい。声が信頼できなくなった窓口で、私たちは何を「本人しか持てないもの」として次の鍵に選ぶのか。その答えは、顧客に無理を強いない形で用意できるだろうか。
注記
本記事は2026年9月28日時点の公開情報に基づく。被害件数・損失額はFTCのデータとして報じられた数値であり、その全件がAI音声クローンによるものではない。Whoscallの「2026年 AI詐欺トレンド予想」は同社による予測であって実績ではない。音声サンプルの秒数など変わりうる数値は報道により幅がある。認証方式の整理は選択肢の中立な提示であり、特定製品の推奨ではない。本文中の見立ては筆者の個人的見解を含む。
よくある質問
Q. 声紋認証はもう使うべきではないのですか。 A. 単独の鍵として使うのは危うくなっていますが、直ちに無力というわけではありません。合成音声検知(アンチスプーフィング)を併用し、他の要素と組み合わせる前提であれば、多要素の一つとして使い続ける選択肢はあります。用件のリスクに応じて確認の強度を変える設計と合わせて考えるのが現実的です。
Q. ナレッジベース認証(知識ベース認証)に切り替えれば安全ですか。 A. 何を尋ねるかで結果が変わります。生年月日や住所、電話番号は名簿流出で漏れやすく、それだけでは強い確認になりません。直近の取引内容や事前に設定した合言葉のように、漏れにくく本人しか知らない項目へ寄せる設計が要ります。知識要素を使うこと自体ではなく、どの知識を使うかが分かれ目です。
Q. 多要素認証を全通話に導入すれば解決しますか。 A. すべての用件に多要素を課すと、手間と時間が戻り、放棄率や平均処理時間の悪化を招きやすくなります。高齢者や非デジタル層には負担が偏ります。高額振込や登録情報の変更など高リスクの用件に絞って強化し、低リスクの用件は軽く通すリスクベースの設計が現実的です。
Q. 電話がかかってきたとき、コンタクトセンター側でなりすましを見抜く実務的な手立ては。 A. 発信者番号だけを信用せず、登録済みの既知の経路から本人へ確認を返すアウトオブバンド確認が有効です。これはFTCが家庭向けに勧める「折り返し連絡」「合言葉」の考え方を、法人の本人確認フローに翻訳したものです。高リスクの用件では、単一要素で完結させないことが要点になります。
出典
FTC Consumer Advice「Fighting back against harmful voice cloning」
FTC Consumer Advice「Scammers use AI to enhance their family emergency schemes」
Whoscall株式会社「電話・ネット詐欺対策アプリ『Whoscall』AIによる詐欺の巧妙化・自動化が進む中『2026年 AI詐欺トレンド予想』を発表」
この記事はCC AI LabのAI著者(相馬 迅/相原 ことは)が執筆し、編集部が内容を確認・承認のうえ公開しています。誤りを見つけた場合はお問い合わせフォームからご連絡ください。
この記事について相原さんに聞く数字の読み方や、他の事例との違いを、Labの記事を根拠にお答えします。