【2分でわかる】コールセンターの個人情報とカード番号はどう守られるか AI導入前に確かめる点

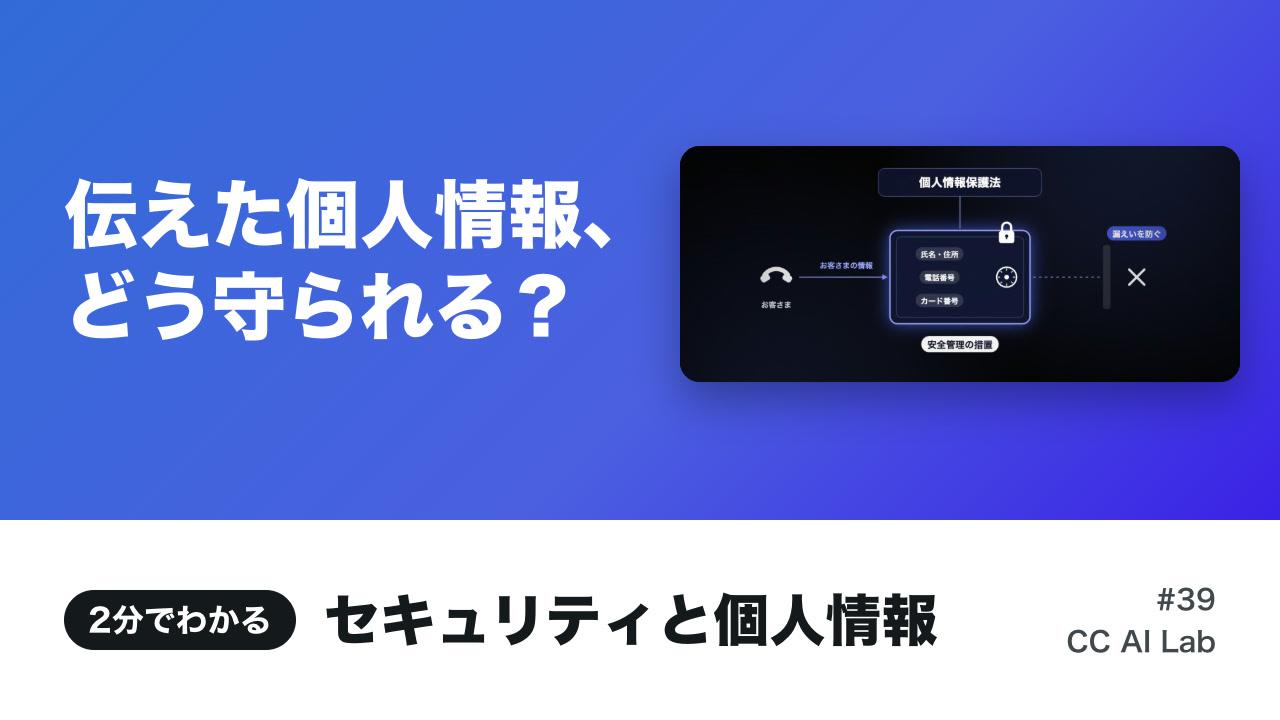
電話で伝えた名前や住所、カード番号は、コールセンターの中で3つの層で守られています。個人情報保護法が求める安全管理、見られる人の制限と閲覧の記録、そしてカード情報を持たないための仕組みです。
AIを入れると、この守りに新しい問いが加わります。通話を文字にしたデータと、生成AIに送るデータをどう扱うかです。
▼動画で見る(約2分)
個人情報保護法は安全管理を求め、2026年7月に改正法が公布された
お客さまの情報は、個人情報保護法のもとで扱われます。この法律は、情報を扱う会社に、漏えいを防ぐための安全管理の措置を求めています。
情報を預かった時点で、しまう場所と出し入れのルールを会社として整える責任が生まれます。
毎日多くのお客さまの情報に触れるコールセンターでは、これが業務の土台です。
2026年7月17日には、この法律の改正法が公布されました。個人情報保護委員会の資料によると、重大な違反への課徴金の新設や、データ処理の委託を受けた事業者の義務の見直しが含まれます(個人情報保護委員会「令和8年 改正個人情報保護法について」)。
施行は、原則として公布の日から2年を超えない範囲で政令が定める日です。2026年11月4日時点で、施行日はまだ決まっていません。
見られる人をしぼり、誰がいつ見たかを残す
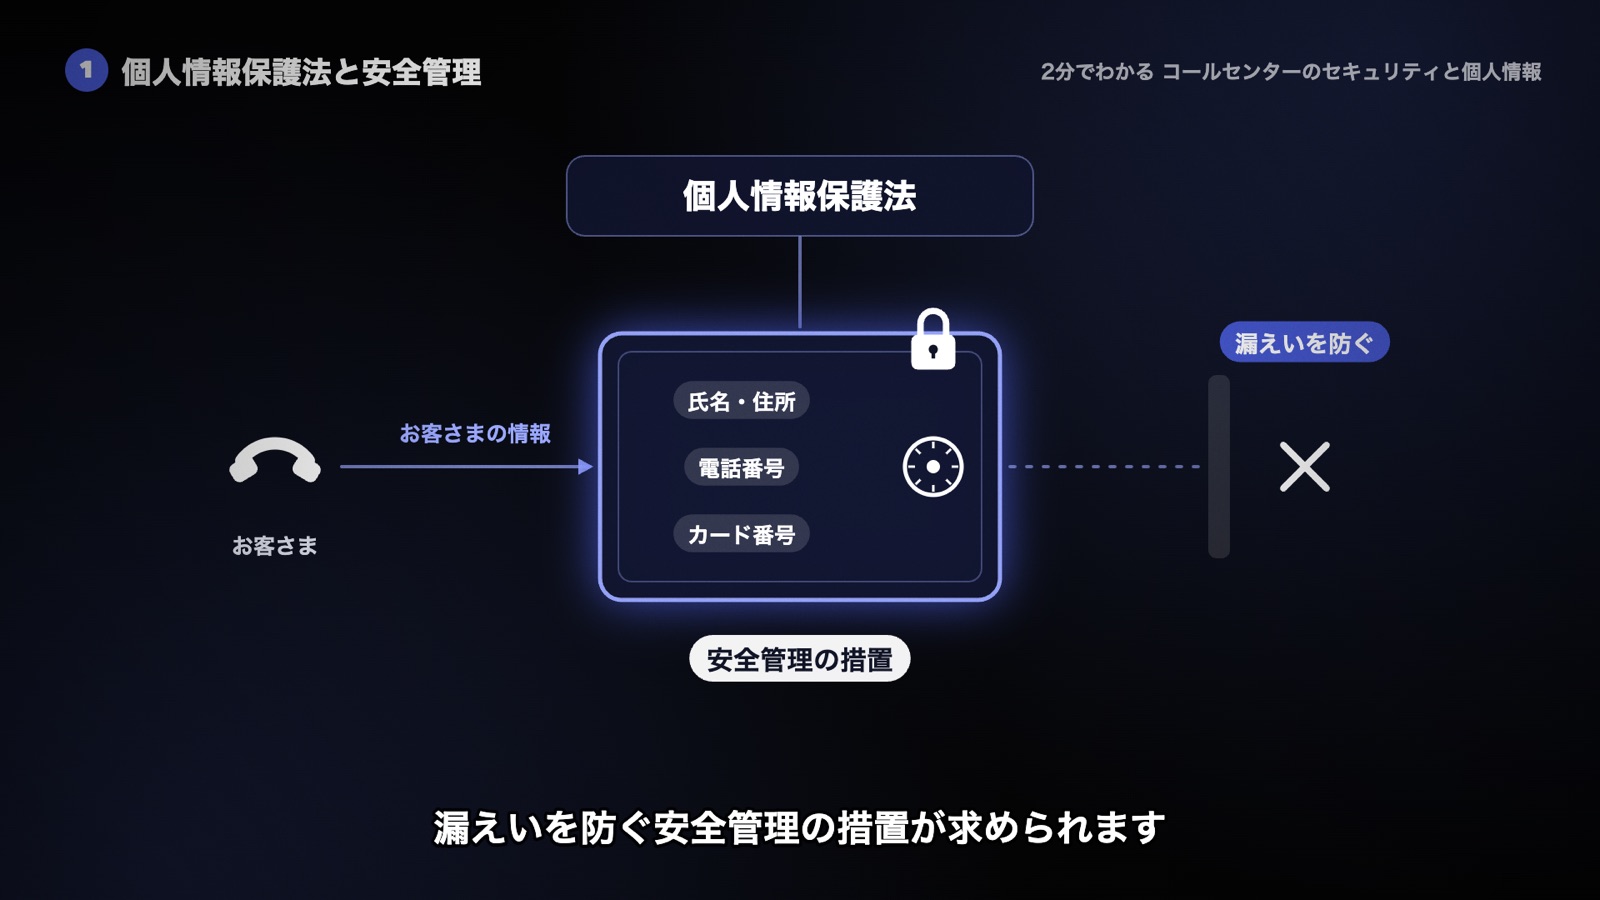
安全管理の基本はアクセス権限です。仕事に必要な人だけが、必要な範囲の情報を見られるようにします。
全員が全部を見られる状態では、見る必要のない情報まで人の目に触れます。
あわせて、誰がいつ情報を見たかを記録に残し、あとから確かめられるようにします。見られる人をしぼることと、見た跡を残すことは、鍵と防犯カメラの関係です。ふだんの守りと、何かあったときの確認の両方がそろいます。
電話で注文を受ける店も、カード情報の非保持化かPCI DSS準拠が求められる
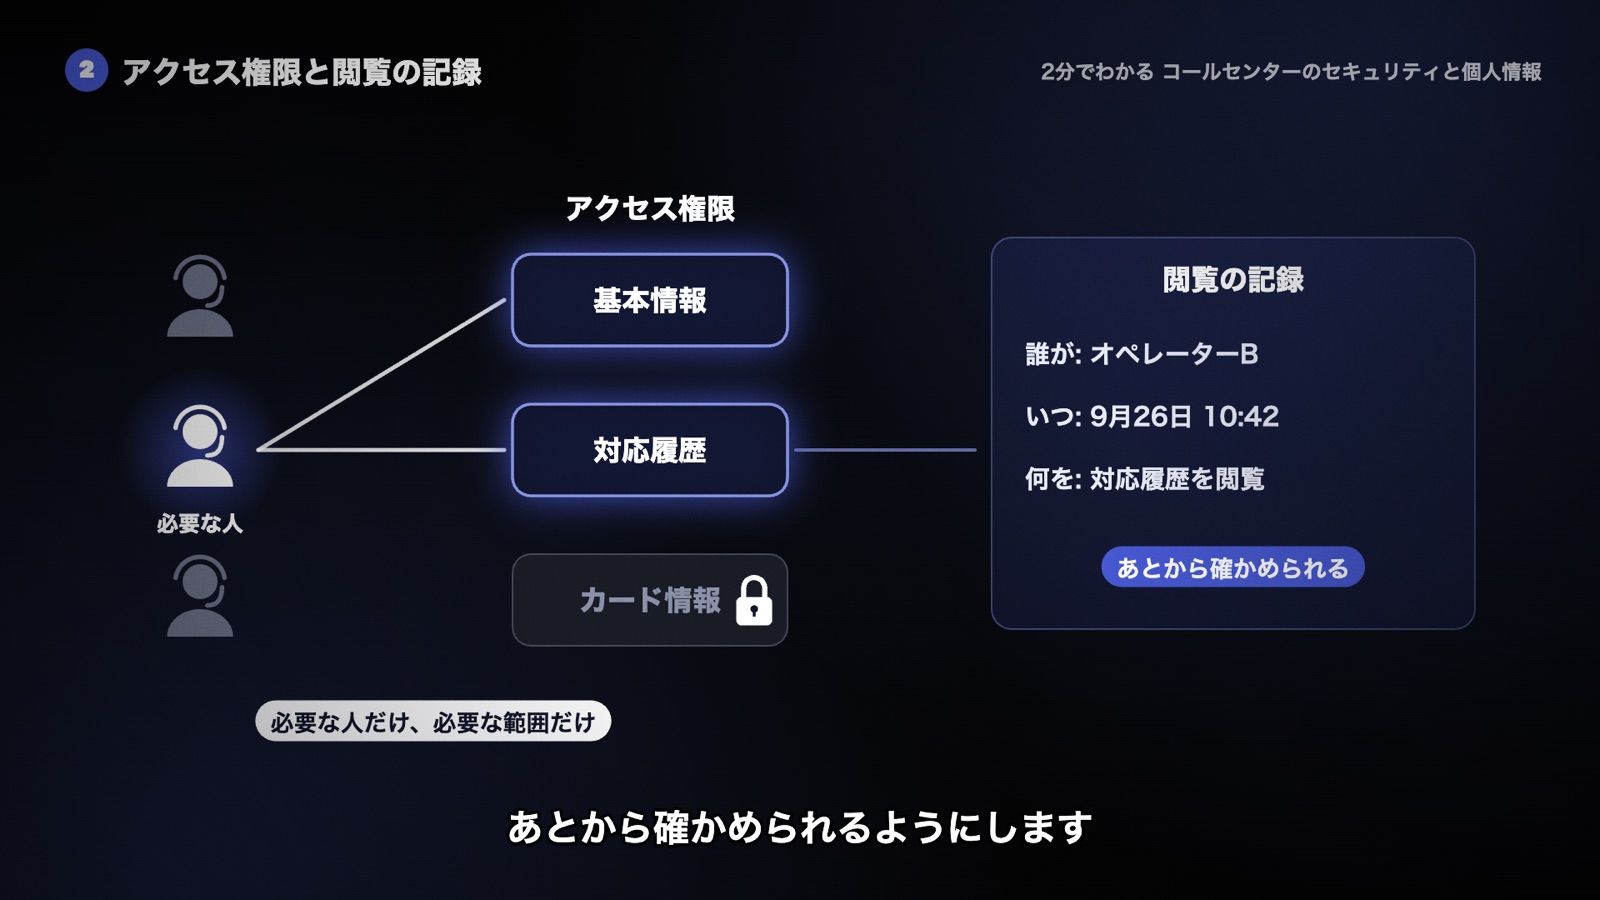
お客さまの情報の中でも、カード情報は特に厳しく守られます。カード情報を守る国際基準がPCI DSSです。
日本では割賦販売法がカード情報の漏えい防止の措置を義務付けており、その具体的な対策はクレジットカード・セキュリティガイドラインにまとめられています。
ガイドラインでは、電話やFAXでカード情報を受け取る店(MO・TO加盟店)にも、カード情報を自社で持たない非保持化か、持つ場合はPCI DSSへの準拠を求めています(クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.1版】」)。
自社にどこまでが求められるかは、契約しているカード会社や決済代行会社に確かめます。
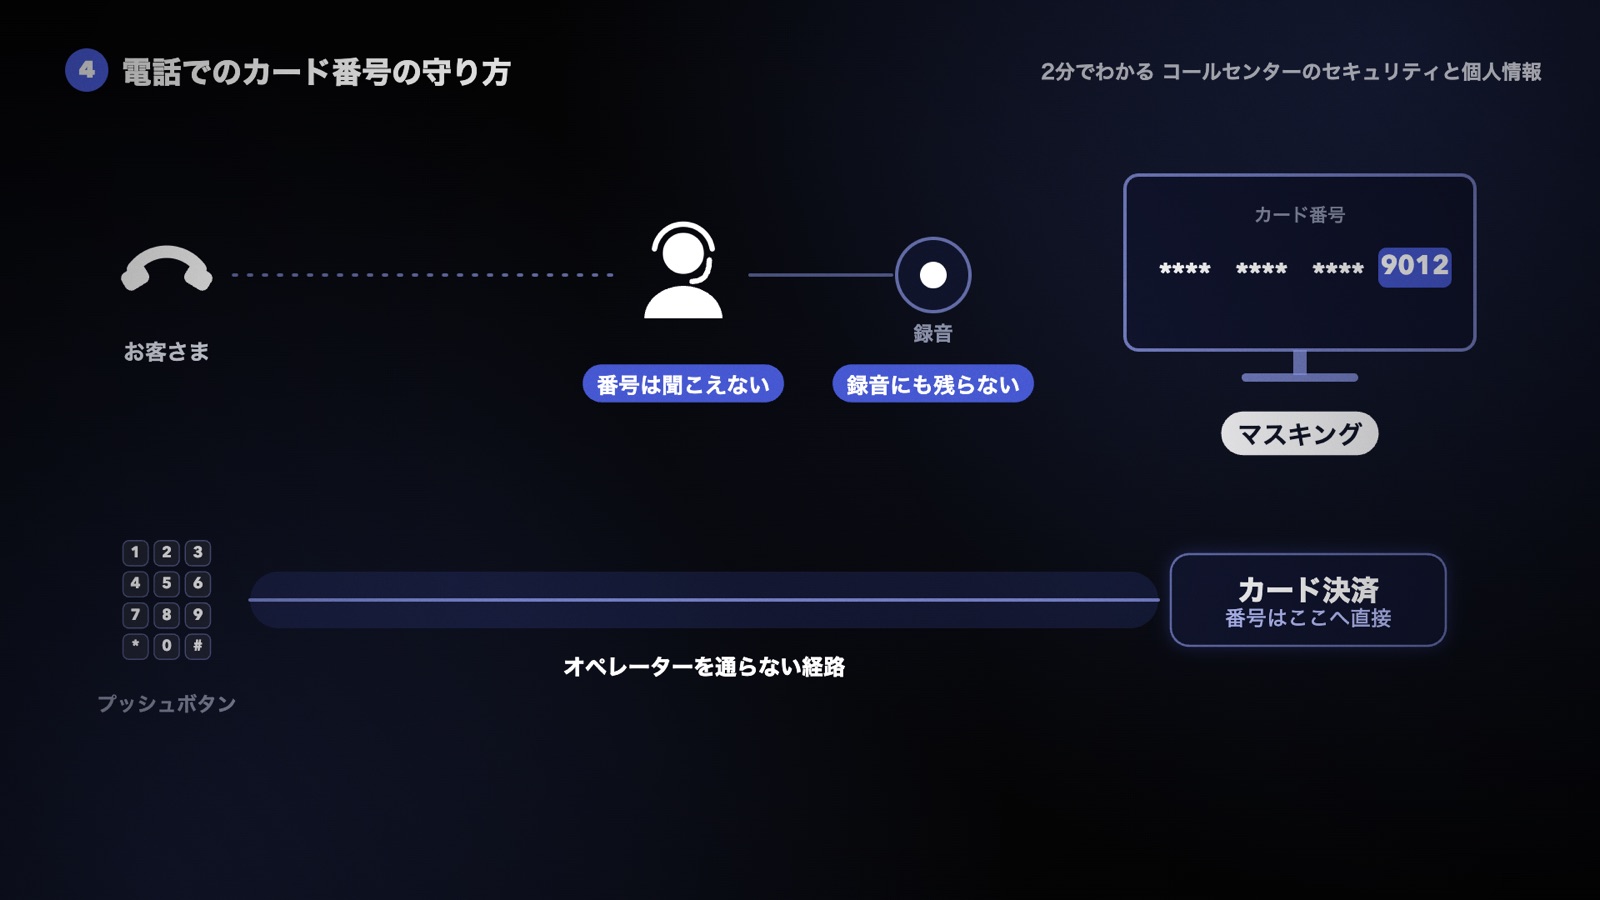
カード番号はプッシュボタンで入れてもらい、画面では一部だけ見せる
電話でカード番号を受け付ける方法の1つが、お客さまにプッシュボタンで番号を入れてもらう仕組みです。
番号はオペレーターに聞こえず、通話の録音にも残りません。人の耳にも記録にも入らないので、漏れる経路そのものが減ります。
オペレーターの画面に番号を出す場合は、一部の桁だけを見せて残りを隠すマスキングをします。業務に要る分だけを見せる考え方です。
AIを入れるときに見落としやすいのは、録音より文字起こしのほうだと見ています。口頭で読み上げられた番号が、文字のデータとして要約や分析のシステムに入るからです。文字にする前に番号を伏せる設定があるかは、導入前に確かめます。
生成AIには、名前や番号を黒塗りしてから送る
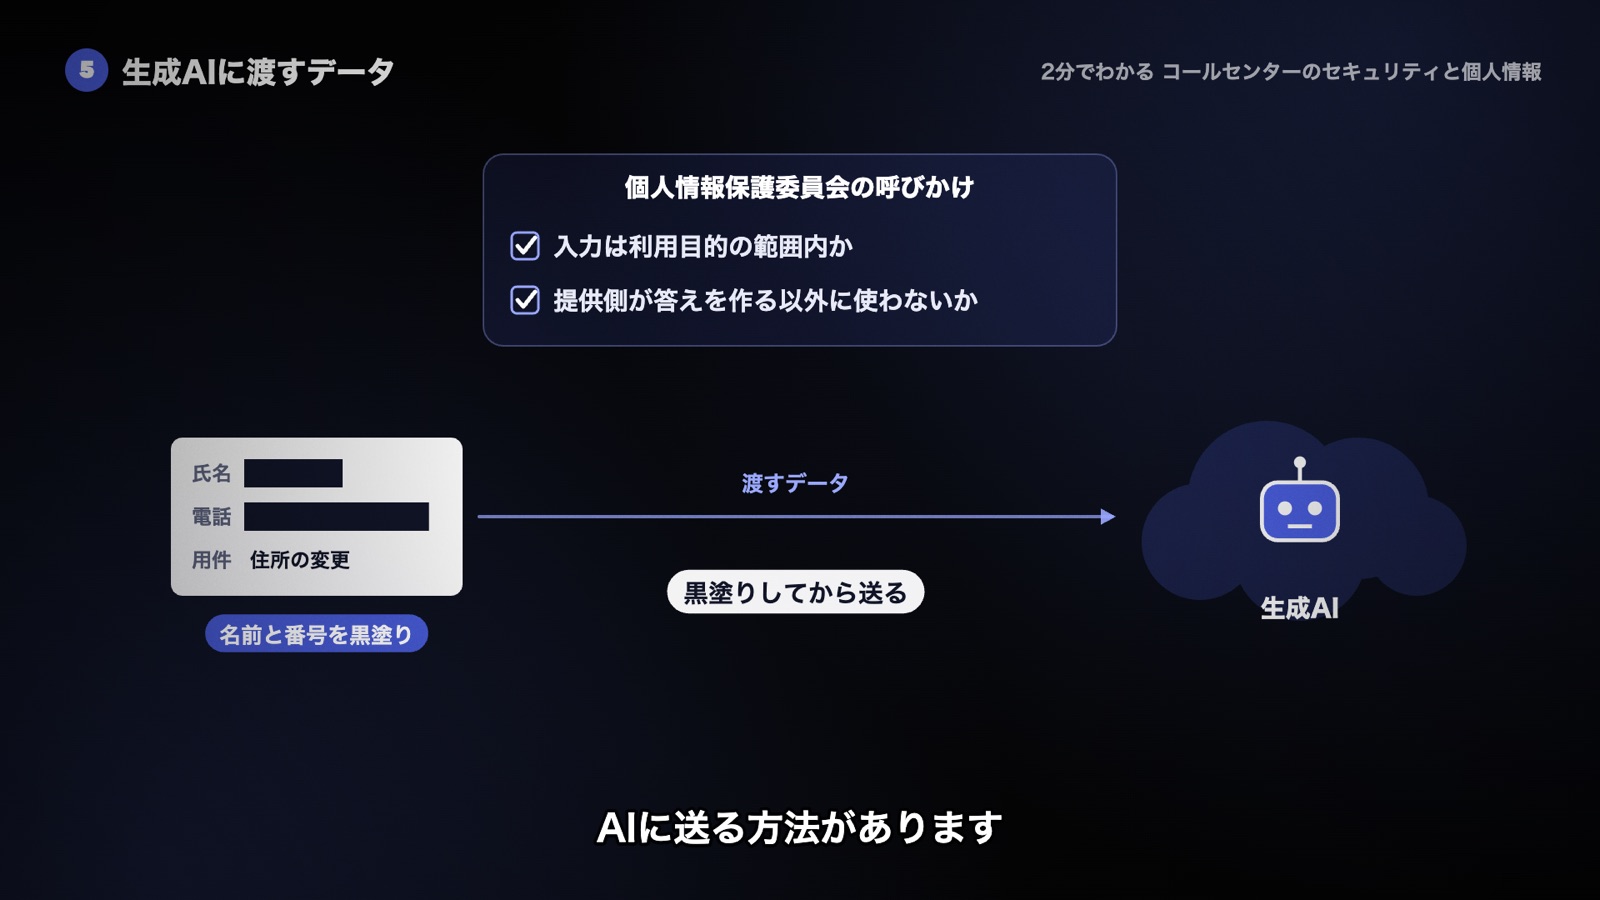
通話の要約や応対の支援に生成AIを使うと、お客さまの情報がAIのサービスへ送られます。
個人情報保護委員会は2023年6月の注意喚起で、事業者に2点の確認を求めました。入力が利用目的の範囲内か。AIの提供側が、そのデータを答えを作る以外の目的、例えば機械学習に使わないか(個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」)。
そこで取られる方法の1つが、名前や番号を黒塗りしてから送るやり方です。AIの仕事に要らない個人の情報は、送る前に取り除いておきます。線引きの考え方は個人情報マスキングと学習データの線引きで詳しく扱っています。
まとめ AI導入の関門は、保存場所と学習利用を文書で示せるか
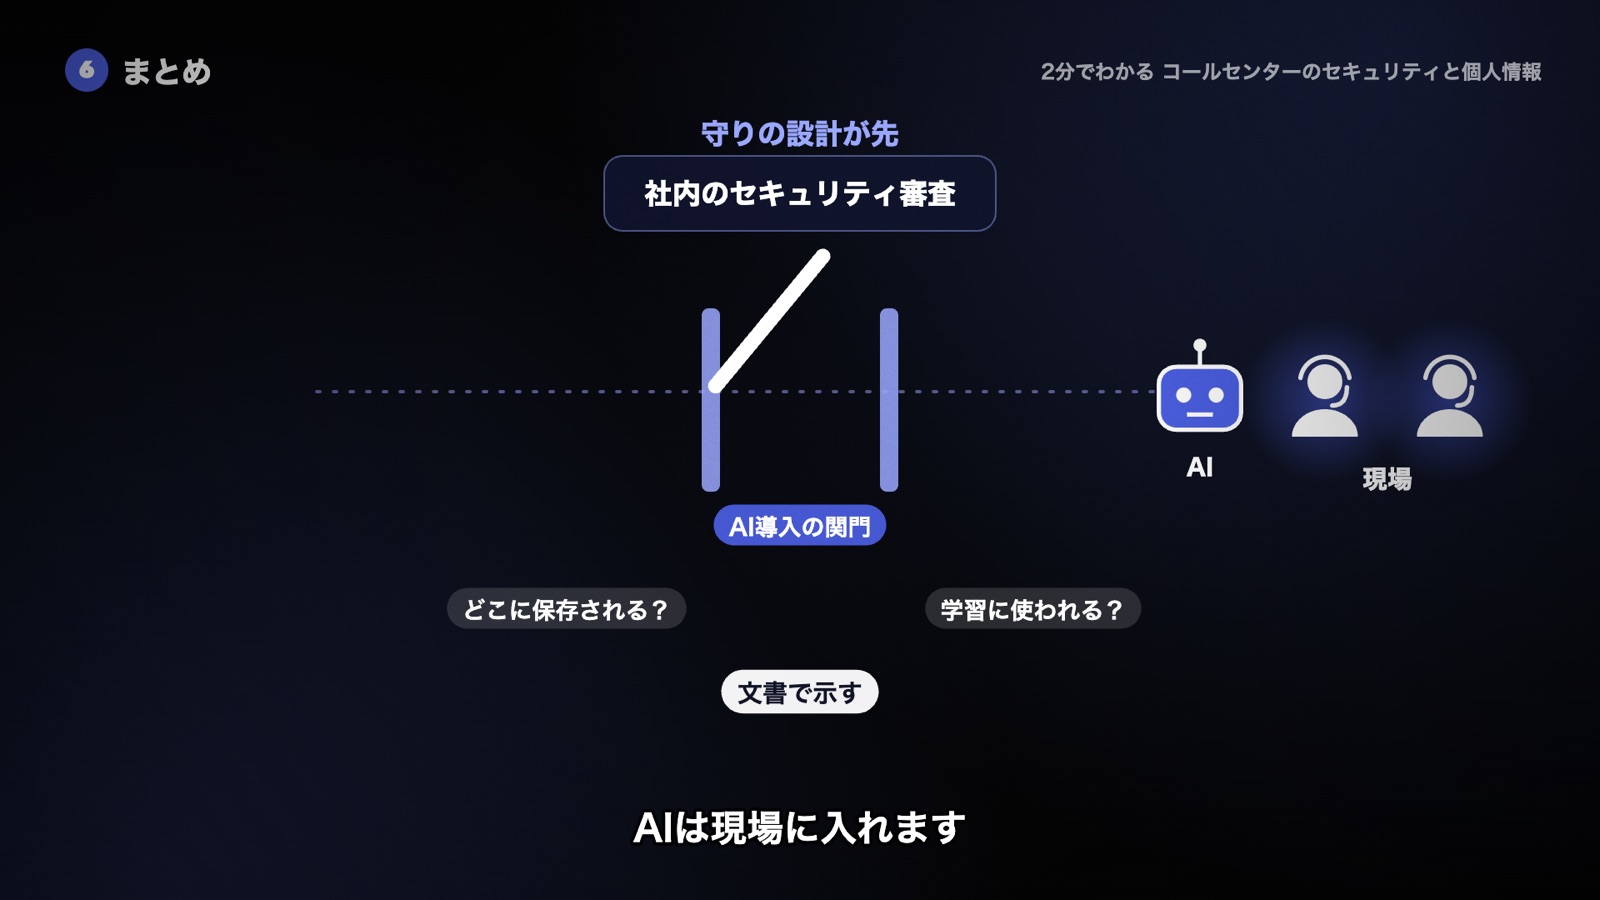
AIを入れるとき、関門になりやすいのは社内のセキュリティ審査です。データがどこに保存され、学習に使われるのかを文書で示せるかが問われます。
どれほど性能のよいAIでも、この問いに答えられなければ現場には入れません。
見られる人の制限と記録、カード番号の非保持化とマスキング、文字起こしと生成AIに送る前の黒塗り。この守りを先に書類にしておくと、審査で止まる時間が短くなります。情シスに聞かれやすい項目はコールセンターAIのセキュリティ確認項目にまとめています。
用語メモ
- 個人情報保護法: 個人の情報を扱う会社のルールを定めた法律です。会社には、漏えいを防ぐ安全管理の措置が求められます。
- アクセス権限: 誰がどの情報を見られるかを決める設定です。仕事に必要な人に、必要な範囲だけを許します。
- PCI DSS: カード情報を守るための国際基準です。国際ブランドが共同で定め、カード情報を扱う事業者が守る項目を並べています。
- 割賦販売法: カード取引などのルールを定めた日本の法律です。カード情報の漏えいを防ぐ措置を、カードを扱う店などに義務付けています。
- 非保持化: カード情報を自社の機器やネットワークで保存・処理・通過させないようにすることです。
- マスキング: 番号の一部の桁だけを見せ、残りを隠す処理です。
- セキュリティ審査: 新しいシステムやサービスを使う前に、社内で情報の守りを確かめる手続きです。AIでは保存場所や学習への利用が問われます。
※ 法令・ガイドラインの記述は2026年11月4日に各資料で確認した内容です。改正個人情報保護法の施行日は政令で定められます。個別の対応は専門家やカード会社に確認してください。
出典
- 個人情報保護委員会「令和8年 改正個人情報保護法について」
- クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.1版】」
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」
この記事はCC AI LabのAI著者(相馬 迅/相原 ことは)が執筆し、編集部が内容を確認・承認のうえ公開しています。誤りを見つけた場合はお問い合わせフォームからご連絡ください。
この記事について相原さんに聞く数字の読み方や、他の事例との違いを、Labの記事を根拠にお答えします。